Le chiffre a de quoi faire sursauter : 17 802 violations de données personnelles ont été notifiées à la CNIL en 2025, soit plus du triple de l’année précédente. Derrière ce record, les fuites de données en France racontent pourtant une histoire moins spectaculaire et plus dérangeante pour les entreprises, celle d’attaquants qui forcent de moins en moins les portes et qui empruntent de plus en plus les clés des autres, qu’il s’agisse d’un prestataire, d’un partenaire habilité ou d’un agent dont le mot de passe circulait déjà. Le cabinet parisien Cyber Network Consulting a reconstitué ces huit années de notifications à partir des données ouvertes de la CNIL, dans un baromètre public des fuites de données en France qui est mis à jour à chaque nouvelle publication de la Commission. Nous en avons repris les principaux graphiques.
Fuites de données en France : un record en trompe-l’œil
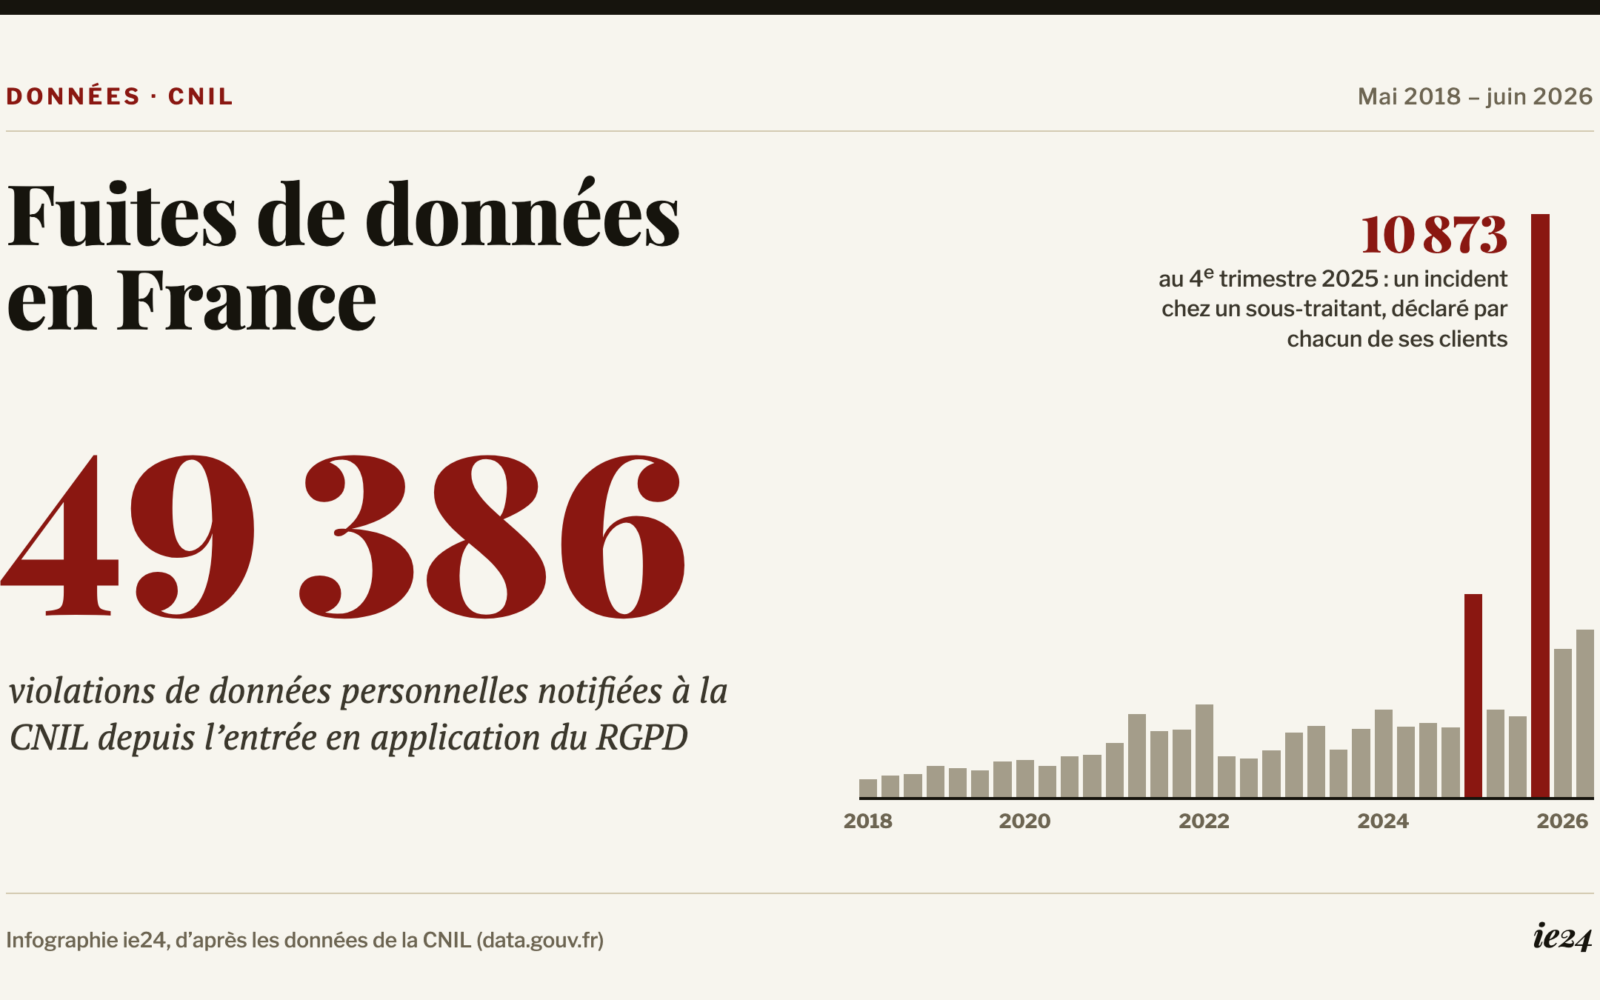
Depuis le 25 mai 2018, tout organisme victime d’une violation de données qui présente un risque pour les personnes doit la notifier à la CNIL dans les 72 heures, et c’est sans doute l’une des obligations les plus concrètes du RGPD pour les entreprises. Huit ans plus tard, le compteur de la CNIL affiche 49 386 notifications, arrêtées à fin juin 2026. La courbe monte par paliers, avec un peu plus de 2 000 notifications par an en 2019 et en 2020, puis entre 4 000 et 5 600 notifications par an de 2021 à 2024, avant l’envolée de 2025.
Voir les chiffres
| 2e trimestre 2018 | 338 |
|---|---|
| 3e trimestre 2018 | 397 |
| 4e trimestre 2018 | 435 |
| 1er trimestre 2019 | 575 |
| 2e trimestre 2019 | 541 |
| 3e trimestre 2019 | 504 |
| 4e trimestre 2019 | 664 |
| 1er trimestre 2020 | 695 |
| 2e trimestre 2020 | 581 |
| 3e trimestre 2020 | 754 |
| 4e trimestre 2020 | 791 |
| 1er trimestre 2021 | 1 004 |
| 2e trimestre 2021 | 1 548 |
| 3e trimestre 2021 | 1 224 |
| 4e trimestre 2021 | 1 262 |
| 1er trimestre 2022 | 1 734 |
| 2e trimestre 2022 | 758 |
| 3e trimestre 2022 | 725 |
| 4e trimestre 2022 | 871 |
| 1er trimestre 2023 | 1 198 |
| 2e trimestre 2023 | 1 324 |
| 3e trimestre 2023 | 882 |
| 4e trimestre 2023 | 1 265 |
| 1er trimestre 2024 | 1 632 |
| 2e trimestre 2024 | 1 319 |
| 3e trimestre 2024 | 1 385 |
| 4e trimestre 2024 | 1 294 |
| 1er trimestre 2025 | 3 785 |
| 2e trimestre 2025 | 1 635 |
| 3e trimestre 2025 | 1 509 |
| 4e trimestre 2025 | 10 873 |
| 1er trimestre 2026 | 2 758 |
| 2e trimestre 2026 | 3 126 |
Source : CNIL, data.gouv.fr · Voir l’ensemble des données
Le record de 2025 doit beaucoup à deux trimestres hors norme, avec 3 785 notifications au premier trimestre et 10 873 au quatrième. Selon la CNIL, deux incidents survenus chez des sous-traitants pèsent à eux seuls 11 635 notifications sur l’année, parce que chaque client touché par la fuite a fait sa propre notification à la CNIL. Si on les retire du total, il reste 6 167 notifications pour 2025, ce qui fait une hausse d’un peu moins de 10 % sur un an. On est loin de l’explosion.
Le premier semestre 2026 interdit pourtant de se rassurer. Avec 5 884 notifications en six mois, il dépasse déjà l’ensemble de l’année 2024, qui en comptait 5 630, et le deuxième trimestre, avec 3 126 notifications, est le plus chargé jamais relevé en dehors des deux pics de 2025, alors que le baromètre ne signale cette fois aucun incident exceptionnel. C’est donc la tendance de fond qui accélère.
Le maillon faible s’appelle souvent un prestataire
L’épisode de 2025 résume le risque actuel mieux qu’un long rapport : il suffit d’une faille chez un fournisseur de services pour que des milliers d’organismes se retrouvent à notifier à la CNIL une fuite de données qu’ils n’ont ni vue venir ni pu empêcher. La surface d’attaque d’une entreprise ne s’arrête plus aux murs de son réseau, elle comprend aussi ses éditeurs de logiciels, ses hébergeurs et ses sous-traitants de paie ou de relation client.
Les exemples récents vont tous dans le même sens. À l’automne 2024, l’enseigne Cultura a perdu près de 1,5 million d’adresses de clients par l’intermédiaire d’un prestataire informatique. En janvier 2026, l’Urssaf a annoncé un accès frauduleux à son service de déclaration préalable à l’embauche, qui a été mené avec les identifiants d’un partenaire habilité, identifiants qui avaient été volés lors d’une attaque antérieure. Environ 12 millions de salariés recrutés au cours des trois dernières années sont considérés comme exposés, alors que les systèmes de l’Urssaf n’ont pas été compromis, selon l’organisme.
Pour un dirigeant, la conséquence est simple à énoncer et pénible à appliquer : il faut savoir qui, chez ses fournisseurs, a un accès à ses données, et dans quelles conditions cet accès est donné, surveillé et retiré. La directive NIS 2 demande d’ailleurs aux entités concernées de contrôler la sécurité de leur chaîne d’approvisionnement. Avant de signer avec un nouveau partenaire, la fiche d’une société dans Intelligence entreprises, le service d’ie24 qui est réservé aux membres, en donne un premier aperçu, avec la protection de sa messagerie contre l’usurpation, ses sous-domaines exposés et les fuites de données déjà documentées qui visent ses services.
La santé concentre plus d’un quart des notifications
Avec 13 573 notifications, la santé humaine et l’action sociale pèsent 27 % du total, loin devant l’administration publique (6 397) et la finance et l’assurance (5 961). C’est un secteur qui cumule les fragilités, puisque ses données sont parmi les plus sensibles qui soient, que ses établissements sont très nombreux et que ses systèmes d’information sont souvent hétérogènes. Huit fois sur dix, la fuite y vient d’un piratage, d’un rançongiciel ou d’un hameçonnage, et c’est la proportion la plus élevée de tous les secteurs. Les hôpitaux de Dax et de Villefranche-sur-Saône en 2021, puis celui de Corbeil-Essonnes en 2022, ont montré ce que coûte la paralysie d’un établissement de santé, jusqu’à des opérations qu’il a fallu déprogrammer.
La sensibilité de ces données est aussi au cœur du débat sur leur hébergement, qui a été relancé par le choix de confier la Plateforme des données de santé à Scaleway plutôt qu’à Microsoft.
Le nombre de notifications ne dit pas tout de la gravité des fuites. Si on regarde leur ampleur, la hiérarchie change : dans les arts, les spectacles et les activités récréatives, 37 % des violations notifiées touchent plus de 5 000 personnes, alors que cette part est de 8 % dans la santé et de 12 % en moyenne. Les billetteries, les salles et les clubs ont souvent des fichiers clients volumineux, ce qui peut expliquer l’écart. Viennent ensuite l’énergie (22 %) puis l’information et la communication (20 %).
L’administration publique se distingue dans l’autre sens, puisque moins d’une violation sur deux (45 %) y vient d’une attaque informatique, une part qui est proche de celle des transports (42 %) et de celle de l’énergie (38 %). Pour ces organisations, l’essentiel du risque est ailleurs.
Près d’une fuite sur trois sans aucun pirate
Tous secteurs confondus, le piratage, le rançongiciel et l’hameçonnage sont à l’origine de 64 % des violations de données, et 71 % des fuites impliquent un acte malveillant, qu’il vienne de l’extérieur ou de l’intérieur de l’organisme. À côté, il y a des causes bien plus prosaïques, comme un courriel parti au mauvais destinataire (9 % des cas), un document publié par inadvertance (6 %), un ordinateur ou un téléphone perdu ou volé (5 %), ou encore les données d’un client affichées dans l’espace d’un autre client sur un portail (2 %). Le baromètre en conclut que près d’une fuite sur trois est une erreur humaine.
Ces chiffres rappellent une évidence qu’on oublie dès que le mot cyberattaque entre en scène : une partie du risque ne se traite ni par un pare-feu ni par un antivirus, elle se traite par des procédures. Vérifier un destinataire avant d’envoyer un fichier sensible, chiffrer les postes nomades, limiter ce qui est publié et par qui : ce sont des gestes simples, et ce sont les équipes qui les font.
Des amendes en baisse, une facture qui se déplace
Les sanctions suivent une tout autre trajectoire. Le montant total des amendes prononcées par la CNIL a culminé à 214,1 millions d’euros en 2021, avant de redescendre à 55,2 millions d’euros en 2024, alors même que les notifications de 2024 étaient plus nombreuses que celles de 2021. Le record de 2021 est surtout dû à deux décisions sur les cookies, qui visaient Google et Facebook pour 150 et 60 millions d’euros et qui n’avaient rien à voir avec une fuite de données. Le défaut de sécurité des données n’en reste pas moins, rappelle le baromètre, l’un des manquements les plus souvent sanctionnés par la CNIL.
Voir les chiffres
| 2012 | 36 000 € |
|---|---|
| 2013 | 33 000 € |
| 2014 | 186 001 € |
| 2015 | 67 000 € |
| 2016 | 160 000 € |
| 2017 | 371 000 € |
| 2018 | 1 196 000 € |
| 2019 | 51 370 000 € |
| 2020 | 138 489 300 € |
| 2021 | 214 106 000 € |
| 2022 | 101 277 900 € |
| 2023 | 89 179 500 € |
| 2024 | 55 212 400 € |
Source : CNIL, data.gouv.fr · Voir l’ensemble des données
Pour une entreprise, l’amende n’est de toute façon qu’une ligne de la facture, et rarement la plus lourde, car l’arrêt de l’activité, la remise en état des systèmes, l’enquête technique, l’information des clients et la perte de confiance coûtent souvent bien plus cher. Les données volées, elles, continuent de servir. Moins d’un an après Free, Bouygues Telecom a perdu à son tour les coordonnées bancaires de millions de clients, et il y a là de quoi alimenter pendant des années les campagnes d’hameçonnage ciblé, les faux conseillers bancaires et la fraude au président.
Sur la manière dont les dirigeants arbitrent ces dépenses, l’étude KPMG Global CEO Outlook 2026 apporte un éclairage complémentaire.
Derrière l’anonymat des notifications, des noms
Les notifications à la CNIL sont anonymes, et il est donc impossible d’y lire le nom des organismes touchés. Le baromètre les complète par les fuites publiques vérifiées par Have I Been Pwned, le service créé par le chercheur australien Troy Hunt pour recenser les bases de données piratées. Du côté des services français, la liste récente fait défiler Pass’Sport (plus de 6,3 millions de comptes), Bouygues Telecom (près de 5,7 millions de comptes), le réseau de contrôle technique AUTOSUR (487 226 comptes), Gîtes de France (117 574) ou l’Assurance Retraite (70 372).
Le cas de l’Assurance Retraite montre la règle la plus cruelle du domaine, celle qui veut qu’une donnée volée ne disparaisse jamais : les données dérobées en septembre 2024 auprès de bénéficiaires d’aides, numéros de sécurité sociale compris, n’ont été recensées publiquement qu’en octobre 2026, deux ans plus tard. Les volumes annoncés par les victimes et ceux des comptes recensés sont d’ailleurs souvent différents, puisque Bouygues Telecom parlait de près de 6,4 millions de fiches clients exposées, alors que Have I Been Pwned compte 5,7 millions de comptes.
De Maskelyne à l’Urssaf, plus d’un siècle de détournements
Pour mesurer le chemin parcouru, le même cabinet a dressé une frise de l’histoire du hacking, de 1903 à 2026, qui se lit comme un roman d’espionnage. Elle s’ouvre à Londres, à la Royal Institution, lors d’une démonstration de télégraphie sans fil de Marconi, quand le magicien Nevil Maskelyne s’invite sur la fréquence pour y faire défiler des messages moqueurs en morse, parce qu’il voulait prouver qu’une transmission présentée comme confidentielle pouvait être interceptée. L’argument n’a pas pris une ride.
On y croise le Chaos Computer Club qui, en 1984, fait virer 134 000 marks d’une caisse d’épargne de Hambourg sur son propre compte, avant de rendre l’argent devant la presse pour obliger l’opérateur à corriger sa faille. On y croise aussi l’astronome Clifford Stoll qui, en 1986, remonte un écart de facturation de 75 cents jusqu’à un pirate allemand qui vendait au KGB des informations militaires américaines. Et il y a le cheval de Troie « AIDS », le premier rançongiciel connu, qui réclamait en 1989 la somme de 189 dollars à envoyer à une boîte postale au Panama, trente ans avant que le modèle n’explose.
La France y est présente des deux côtés. Côté droit, il y a la loi Godfrain de 1988, qui fait de l’intrusion dans un système informatique un délit et qui est toujours la base des articles 323-1 et suivants du Code pénal, puis la création de l’ANSSI en 2009. Côté victimes, la Marine nationale doit isoler une partie de son réseau face au ver Conficker la même année, puis viennent quelque 150 ordinateurs de Bercy compromis avant le G20 de 2011, l’écran noir de TV5Monde en 2015, et Renault et Saint-Gobain frappés par WannaCry et NotPetya en 2017.
Ils ne forcent plus la porte, ils se connectent
Les dernières pages de la frise sont les plus instructives pour un dirigeant. Cinq des intrusions qu’elle recense dans les services de l’État en 2025 et en 2026 ont un point commun : l’attaquant est entré avec des identifiants valides. Au ministère de l’Intérieur, ce sont des mots de passe de messageries professionnelles qui ont ouvert l’accès aux fichiers de police TAJ et FPR. À l’Urssaf, c’est le compte d’un partenaire habilité. Pour FICOBA, le fichier national des comptes bancaires, ce sont les identifiants usurpés d’un agent d’un autre ministère, avec l’identité, l’adresse et l’IBAN d’environ 1,2 million de comptes à la clé. Pour le Système d’information sur les armes, c’est le compte professionnel d’une entreprise utilisatrice, et pour la DGFiP, à l’été 2026, ce sont encore les identifiants d’un agent qui ont permis d’extraire des données fiscales.
Dans ces affaires, les attaquants n’ont pas eu à casser un chiffrement ni à contourner un pare-feu, puisqu’ils ont exploité la confiance qui est accordée à un compte. C’est le prolongement de l’industrialisation du crime en ligne, où les identifiants volés se vendent comme une marchandise. La parade est connue : c’est l’authentification forte, que le ministère de l’Intérieur a annoncé généraliser après coup, et c’est la surveillance des connexions inhabituelles, y compris celles des partenaires et des prestataires.
L’extorsion évolue dans le même sens. En août 2026, l’éditeur français Questel, spécialiste des logiciels de propriété intellectuelle, a été visé par une campagne revendiquée par le groupe ShinyHunters, qui a ensuite publié 1,2 million d’adresses e-mail, surtout professionnelles. Il n’est plus nécessaire de bloquer les systèmes quand la menace de publier suffit, et face à ce chantage « payer ou publier », la sauvegarde, qui a longtemps été présentée comme la meilleure parade au rançongiciel, n’est d’aucun secours.
Les 72 heures qui suivent la découverte d’une fuite
Reste le moment où la fuite survient. Le délai de 72 heures court dès que l’organisme a connaissance de la violation, et pas à la fin de l’enquête. Le baromètre résume ce qu’il faut faire en quatre temps, qu’un comité de direction a tout intérêt à avoir répétés avant d’en avoir besoin.
- Contenir. Isoler les systèmes touchés sans les éteindre, changer les accès compromis, conserver les journaux, qui serviront de preuves.
- Qualifier. Établir quelles données sont sorties, combien de personnes sont concernées et quel risque elles courent.
- Notifier. Notifier la violation à la CNIL si elle présente un risque, quitte à compléter le dossier ensuite, et prévenir les personnes concernées si le risque est élevé.
- Corriger. Combler la faille, consigner l’incident dans le registre et faire vérifier l’ensemble du système avant que l’attaquant ne revienne.
Ce scénario a sa place dans le plan de continuité d’activité, au même titre qu’une inondation ou une panne d’électricité, et les industriels de la défense disposent aussi d’un guide de la DRSD consacré aux cybermenaces et à l’espionnage.
Ces sujets reviendront sans doute lors des prochains rendez-vous de la filière : l’European Cyber Week à Rennes du 16 au 19 novembre, la Cybersecurity Business Convention à Toulouse les 25 et 26 novembre, puis le Cyber Show Paris les 27 et 28 janvier et le Forum InCyber Europe à Lille du 9 au 11 mars 2027. Toutes ces dates sont dans l’agenda d’ie24, et La Matinale en signale les temps forts chaque matin.
Méthode. Les graphiques de cet article reprennent les notifications de violations de données et les sanctions publiées par la CNIL sur data.gouv.fr (Licence Ouverte), arrêtées à fin juin 2026, telles que les présente le baromètre de Cyber Network Consulting, référencé comme réutilisation sur data.gouv.fr. Les fuites nommées proviennent de Have I Been Pwned (licence CC BY 4.0). Le calcul de 2025 hors incidents de sous-traitants est celui de la rédaction.